L'ia comme tableau de bord : repenser pilotage, priorisation et conformité des livraisons
Un portefeuille d’initiatives IA devient vite illisible lorsque les équipes suivent séparément les cas d’usage, les modèles, les fournisseurs, les validations métier, les risques et les obligations réglementaires. Le tableau de bord IA ne doit donc pas être une couche de reporting supplémentaire : il doit devenir le point de pilotage qui permet de décider quoi livrer, à quelles conditions et avec quelles preuves de conformité.
Pour un chef de projet, un responsable produit ou un DSI, l’enjeu est de relier l’ambition IA aux mécanismes concrets de livraison. Cela suppose de transformer des politiques souvent statiques en flux de travail vérifiables, d’arbitrer un portefeuille existant et de donner aux métiers, à la sécurité, au juridique et à la direction une lecture commune de la situation.
Le tableau de bord IA : la réponse courte
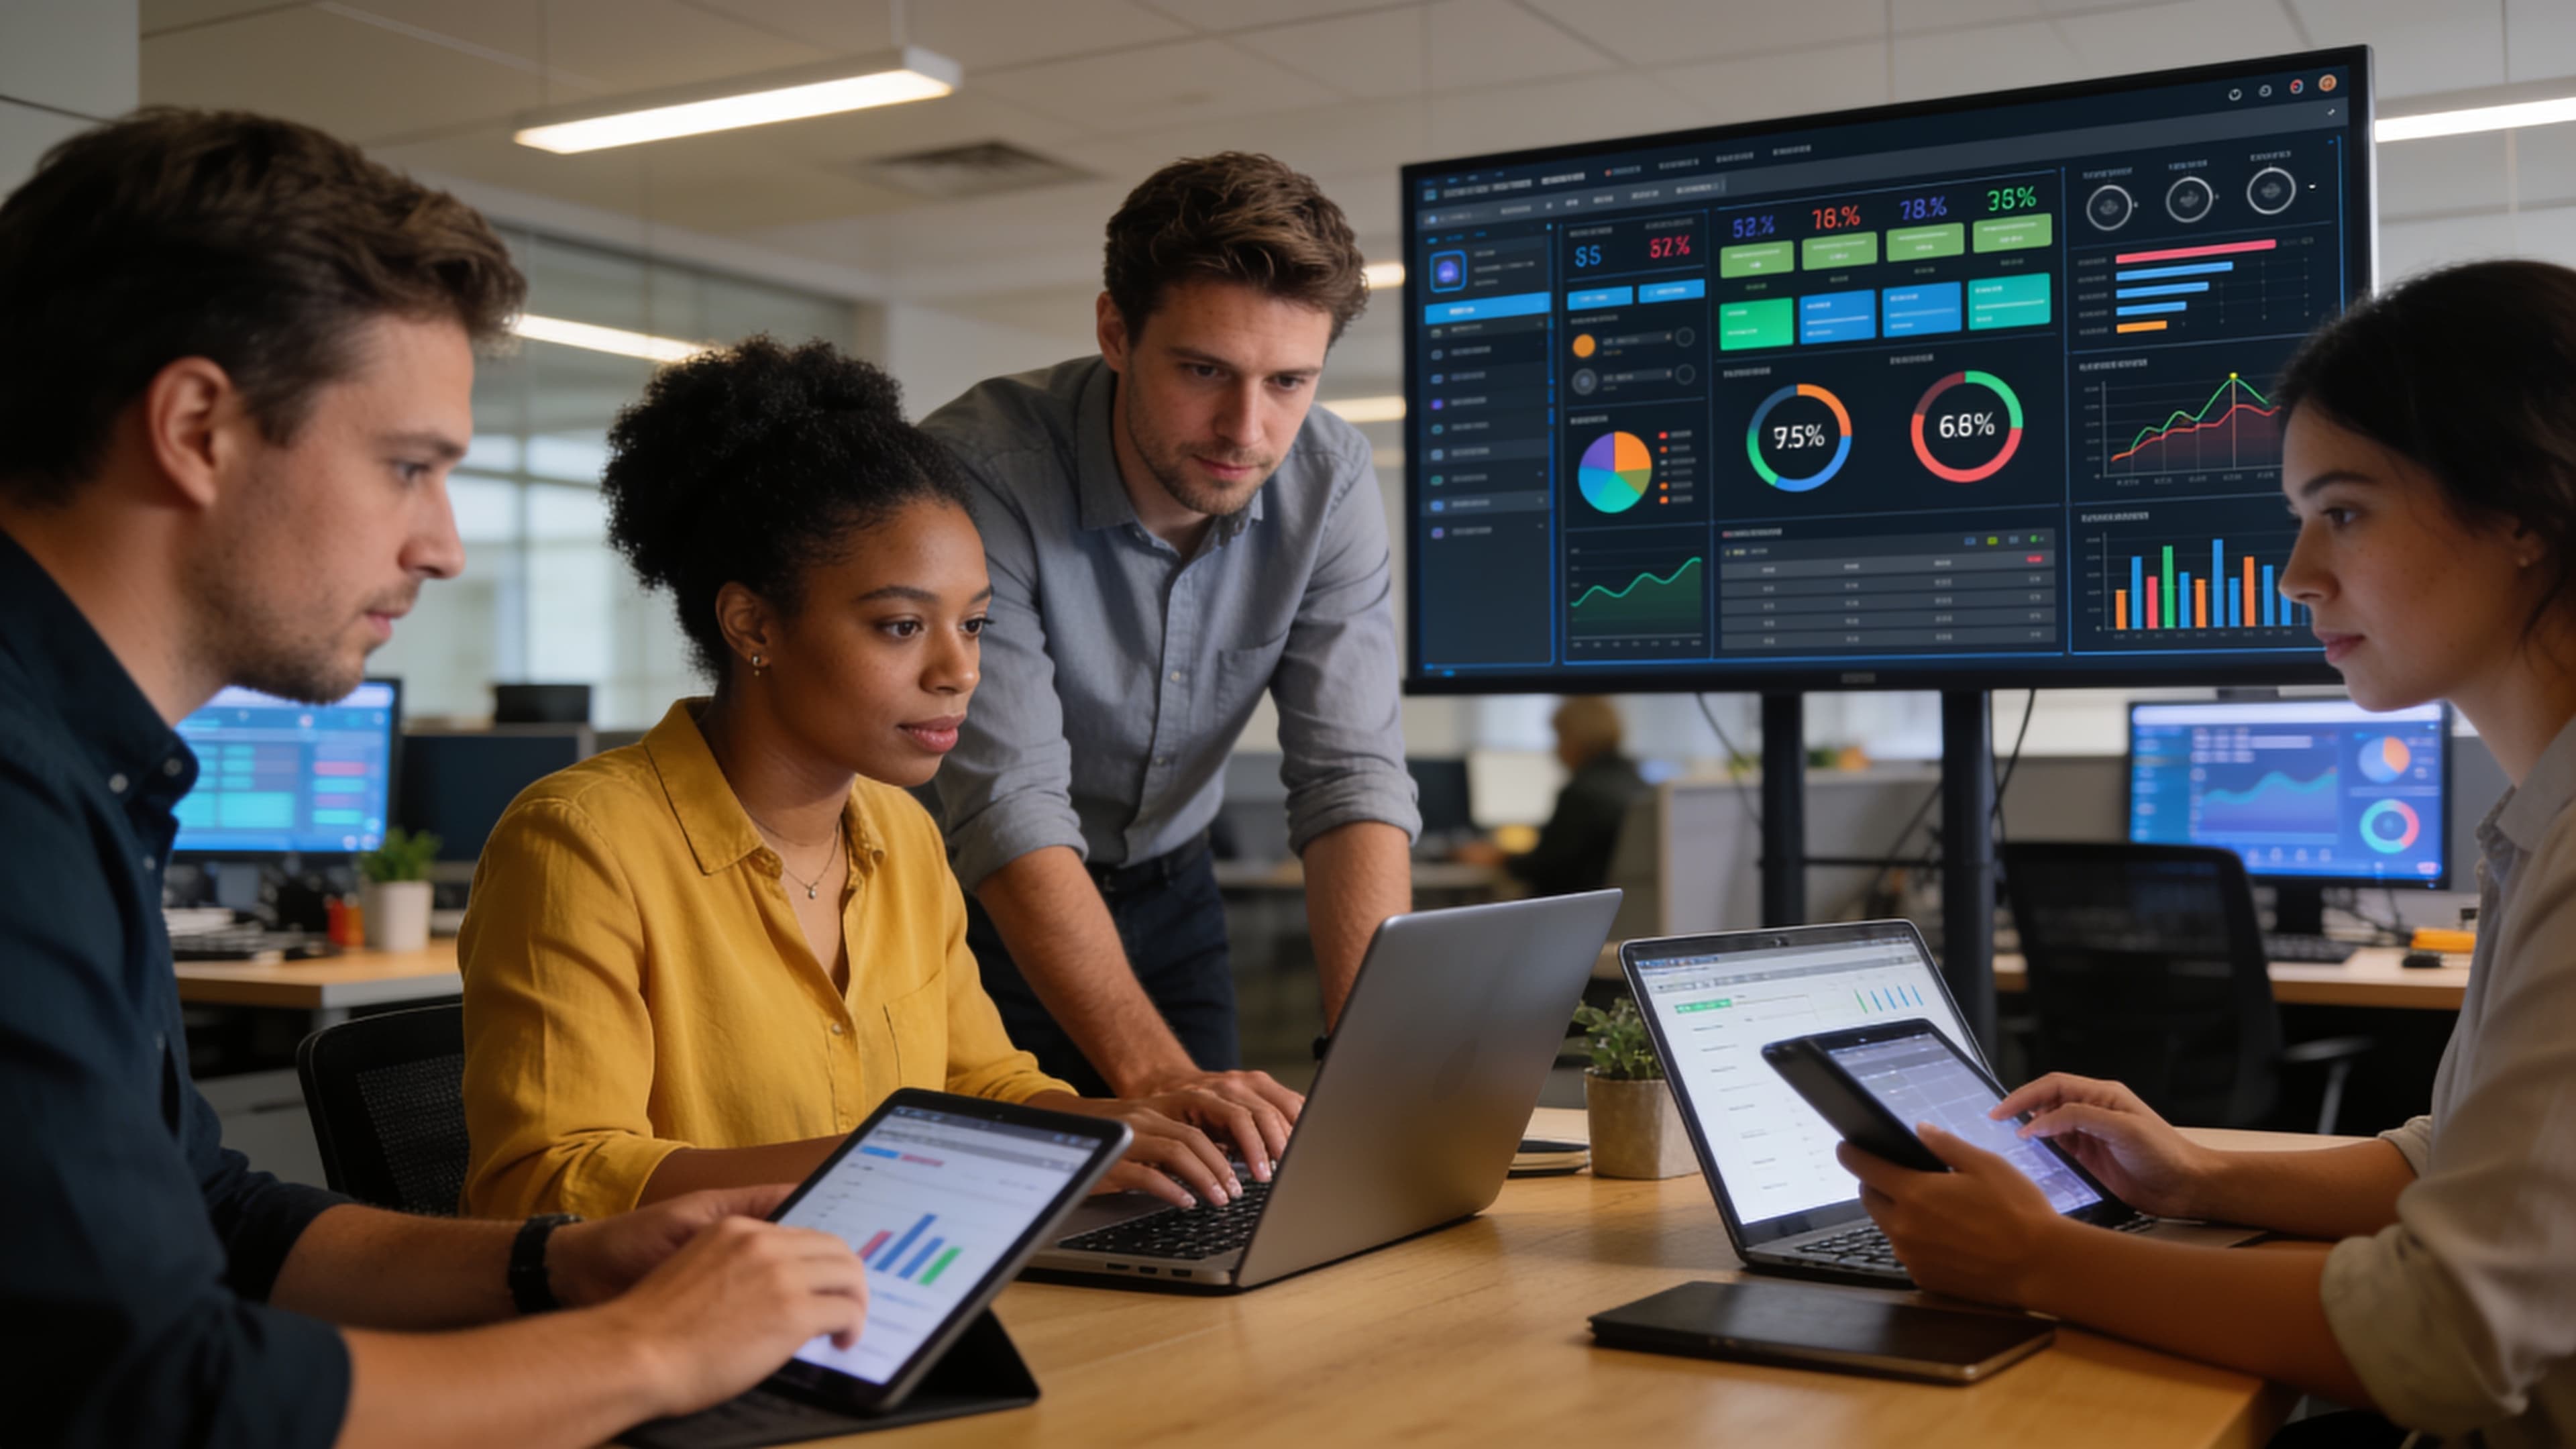
Un tableau de bord IA efficace centralise l’inventaire des systèmes et des cas d’usage, les propriétaires, les décisions d’approbation, les risques, les contrôles, les preuves et les indicateurs de livraison. Son objectif est de prioriser les travaux et d’appliquer la gouvernance dans les workflows, plutôt que de produire un simple état des lieux.
Cette définition dépasse le dashboard visuel utilisé pour une revue mensuelle. Les plateformes de gouvernance IA sont aujourd’hui décrites comme des outils qui centralisent politiques, approbations, risques, observabilité et sécurité pendant tout le cycle de vie de l’IA. Elles répondent donc à une question opérationnelle : une équipe peut-elle poursuivre, modifier, suspendre ou déployer une livraison en connaissant ses conditions de maîtrise ?
Le sujet concerne autant les produits qui intègrent un modèle génératif que les automatisations internes, les assistants métier, les systèmes prédictifs et les agents. Dans tous les cas, le pilotage doit relier la valeur attendue aux responsabilités et aux contrôles réellement exécutés.
Pourquoi un tableau de bord IA change le pilotage des livraisons
Les tableaux de bord classiques de projet répondent généralement à des questions de délai, de budget, de capacité et d’avancement. Ils restent indispensables, mais ils ne suffisent pas lorsque la livraison dépend aussi d’un jeu de données tiers, d’un modèle pré-entraîné, d’un comportement en production ou d’une décision humaine obligatoire.
Le cadre AI RMF 1.0 du NIST met explicitement l’accent sur les politiques, la surveillance des modèles pré-entraînés et les risques liés aux logiciels et aux données de tiers. Cette perspective est utile pour les équipes de delivery : le risque ne s’arrête pas au périmètre du code développé en interne. Il circule dans la chaîne d’approvisionnement, les intégrations et les usages.
Passer du statut projet au statut de décision
Un bon dispositif ne se contente pas d’afficher qu’un chantier est « en cours ». Il rend visible ce qui bloque une décision de livraison : absence de propriétaire identifié, évaluation de risque non terminée, politique applicable non traduite en contrôle, validation métier manquante, dépendance fournisseur insuffisamment documentée ou signal de production à investiguer.
Pour la direction
, il fournit une vue du portefeuille, des arbitrages et de l’exposition au risque.
Pour les responsables de produit
, il clarifie les conditions à satisfaire avant une mise en production.
Pour les équipes techniques
, il inscrit les contrôles dans le flux de conception, de développement et d’exploitation.
Pour les fonctions risque, sécurité et conformité
, il relie une obligation à un système, un responsable, une preuve et une date de revue.
Cette convergence est particulièrement importante car la pression de gouvernance ne repose plus sur une seule fonction. Dans son sondage du deuxième trimestre 2026, Deloitte indique que 59 % des CFO interrogés considèrent l’équilibre entre déploiement rapide de l’IA et gestion des risques comme le principal défi de gouvernance IA. Le même sondage indique que 19 % des CFO estiment porter la plus grande responsabilité dans ce domaine.
Le tableau de bord ne remplace pas les instances de décision. Il leur donne une matière plus exploitable : un portefeuille ordonné, des exceptions explicites et des preuves disponibles, plutôt que des informations dispersées entre feuilles de calcul, tickets, documents et échanges informels.
Construire un tableau de bord IA à partir du portefeuille réel
La première erreur consiste à vouloir concevoir un modèle de gouvernance parfait avant d’observer les livraisons en cours. Gartner recommande de construire la gouvernance autour du portefeuille IA actuel plutôt que d’essayer d’anticiper tous les risques futurs. Pour une organisation, le point de départ est donc un inventaire vivant, orienté vers les décisions à prendre maintenant.
Un registre utile ne recense pas seulement les « projets IA ». Il doit pouvoir distinguer un cas d’usage, un produit, un modèle, un fournisseur, une intégration et un agent lorsque ces objets n’ont pas le même cycle de vie ni le même propriétaire. Cette granularité évite qu’un même modèle soit considéré comme validé alors que son usage a changé dans une nouvelle fonctionnalité.
Les informations minimales à rendre pilotables
L’objectif métier et la valeur attendue
: quelle décision, quel processus ou quelle expérience le système améliore-t-il ?
Le périmètre de la livraison
: produit concerné, utilisateurs, pays ou populations visées, données manipulées et dépendances techniques.
Les rôles
: sponsor, responsable produit, responsable technique, sécurité, conformité et propriétaire opérationnel.
Le cycle de vie
: idée, expérimentation, développement, validation, déploiement, exploitation, retrait ou incident.
La décision de gouvernance
: autorisé, autorisé sous conditions, en attente, à corriger, suspendu ou retiré.
Les éléments de preuve
: évaluations, validations, journaux, décisions, contrôles et liens vers les artefacts pertinents.
Les critères de marché observés par Gartner Peer Insights confirment l’importance d’un registre ou d’une découverte centralisée, des pistes d’audit et de la gestion des risques de conformité avec l’EU AI Act, le GDPR, le NIST AI RMF et ISO 42001. Il ne s’agit pas de choisir un outil parce qu’il possède tous ces libellés, mais de vérifier que le dispositif peut établir une continuité entre l’inventaire, le risque et l’exécution.
Une équipe projet peut démarrer avec un registre simple si les données sont maintenues, si les propriétaires sont identifiés et si les décisions sont traçables. À mesure que le portefeuille s’étend, une plateforme de gouvernance devient pertinente lorsque les validations, les politiques, les signaux d’observabilité et les preuves doivent être consolidés sans recréer manuellement les mêmes informations.
Prioriser les livraisons IA sans réduire la gouvernance à un feu rouge
La conformité ne doit pas faire disparaître la priorisation métier, pas plus que la valeur attendue ne doit effacer le risque. La bonne approche consiste à rendre visibles les deux dimensions afin de décider où investir, quoi corriger et ce qui peut être mis en attente.
En juin 2026, Gartner a publié un guide consacré à la priorisation des livrables de gouvernance IA afin d’aider les responsables data et analytique à corriger, séquencer et rendre exécutoires leurs artefacts de gouvernance. Le terme « exécutoire » est décisif : une politique qui n’est ni reliée à une étape du workflow ni assortie d’un propriétaire reste difficile à appliquer dans une livraison réelle.
Utiliser trois horizons de priorisation
Premier horizon : sécuriser les livraisons proches. Les cas d’usage qui approchent de la production doivent recevoir l’attention prioritaire si une validation essentielle, une exigence de transparence, une décision de sécurité ou un dispositif d’oversight humain est incomplet.
Deuxième horizon : traiter les risques partagés. Une dépendance commune, telle qu’un fournisseur, un modèle fondationnel ou une bibliothèque, peut concerner plusieurs produits. La corriger au niveau du portefeuille peut avoir plus d’impact que résoudre un problème isolé projet par projet.
Troisième horizon : construire les capacités réutilisables. Les modèles de fiche de cas d’usage, les mécanismes d’approbation, les connecteurs de registre, les critères d’évaluation et les contrôles automatisés réduisent progressivement le coût de gouvernance des livraisons suivantes.
Ne privilégiez pas uniquement les projets les plus visibles : regardez aussi les dépendances qui affectent plusieurs équipes.
Ne classez pas uniquement selon le niveau de risque : tenez compte de la proximité de mise en production et de la capacité réelle à corriger.
Ne pilotez pas uniquement le volume de contrôles terminés : vérifiez qu’ils correspondent au cas d’usage et qu’ils produisent une décision exploitable.
Le rapport Tempo 2026 sur la gestion de portefeuille IA cite le reporting, les tableaux de bord, la détection des risques et la priorisation du travail parmi les capacités clés observées. Cela confirme que la gouvernance de projet IA n’est plus un processus périphérique ; elle fait partie de l’outillage du portefeuille.
Intégrer la conformité des livraisons dans les workflows
Une gouvernance fondée uniquement sur des documents crée un décalage connu : la politique existe, mais les équipes ne savent pas à quel moment l’appliquer ni comment démontrer qu’elle a été suivie. Gartner souligne la nécessité de passer d’une gouvernance documentaire à des contrôles techniques exécutoires intégrés aux workflows.
Cette intégration ne signifie pas automatiser toutes les décisions. Elle consiste à placer les bons points de passage dans les outils et rituels de delivery : création d’un cas d’usage, sélection d’un fournisseur, accès à des données, revue d’architecture, mise en production, changement de modèle, incident et retrait.
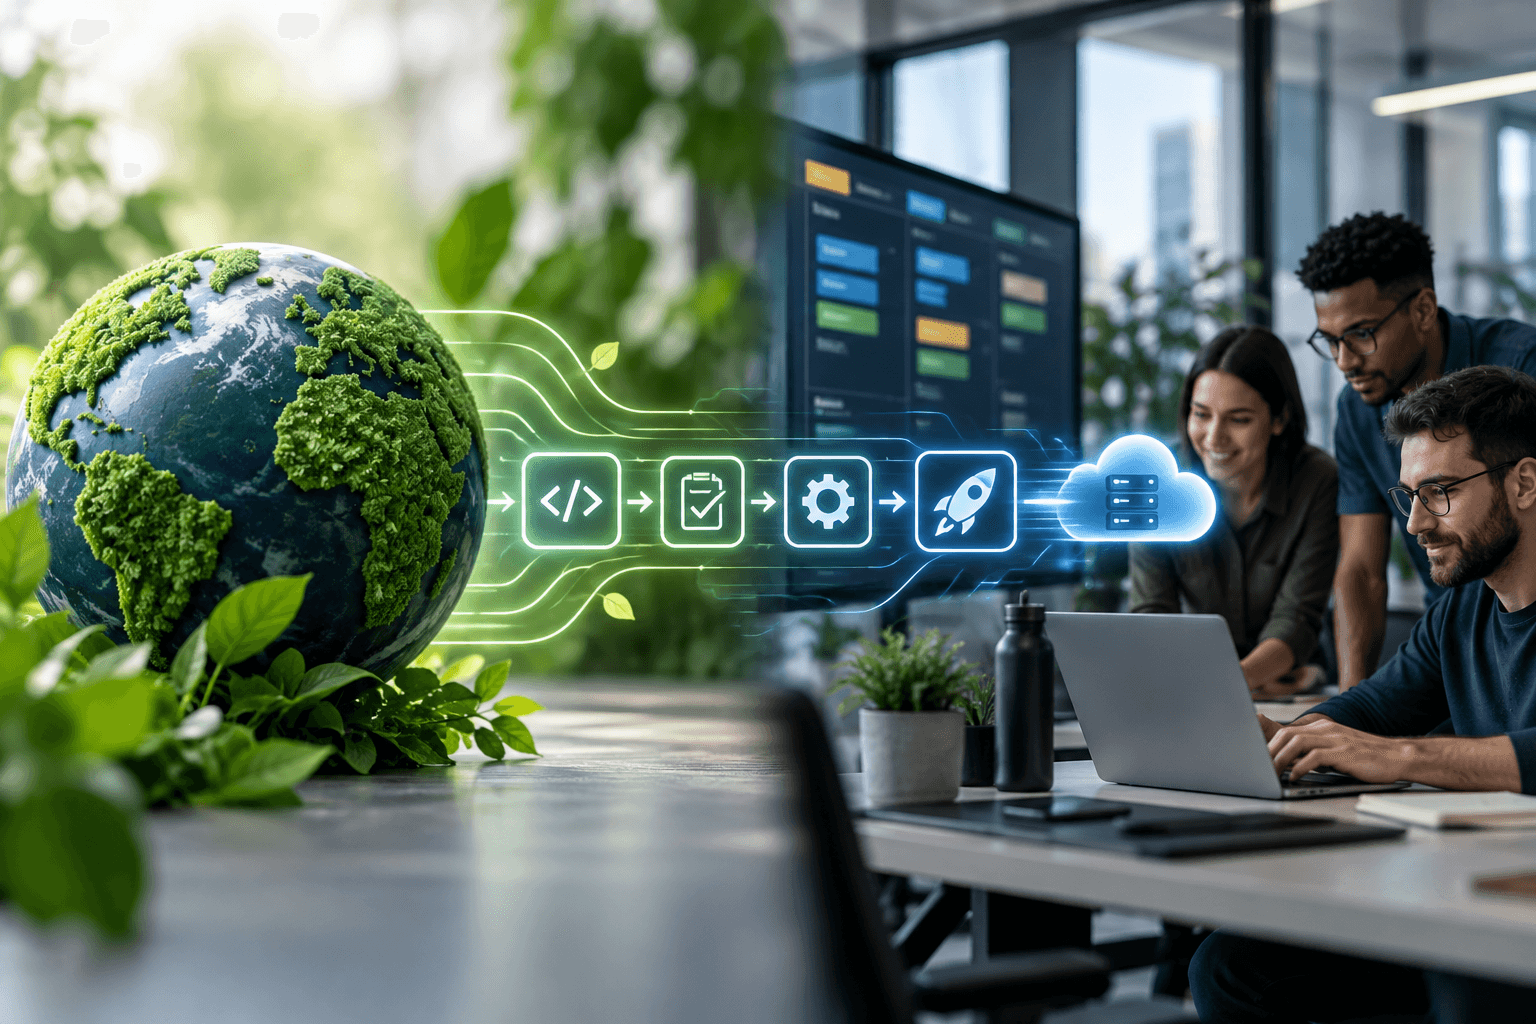
Un flux de livraison gouverné, étape par étape
Qualifier le cas d’usage.
Décrire l’objectif, les utilisateurs, les données, le niveau d’autonomie et le contexte d’utilisation avant que la solution ne soit figée.
Associer les obligations et les politiques.
Faire correspondre le cas à des règles internes, contractuelles, de sécurité et de conformité applicables.
Définir les contrôles attendus.
Prévoir les validations, l’oversight humain, les exigences de journalisation, les évaluations et les éléments de transparence nécessaires.
Bloquer ou conditionner les étapes critiques.
Une release ne doit pas progresser comme si aucune décision n’était nécessaire lorsqu’un contrôle essentiel est en attente.
Conserver la trace de la décision.
L’approbation doit être reliée au périmètre exact : version, usage, propriétaire et conditions éventuelles.
Surveiller après la livraison.
Les changements de comportement, de données, de dépendances ou de contexte d’usage doivent alimenter la revue continue.
GitLab documente par exemple un AI Governance Dashboard permettant aux équipes sécurité et conformité de surveiller l’activité des agents IA dans un groupe. L’intérêt de ce type de capacité est moins l’écran lui-même que le rapprochement entre activité opérationnelle et responsabilité de contrôle.
Les agents rendent cette logique plus urgente. Le rapport Tempo indique que seules 18 entreprises sur 300 avaient déployé des agents en production avec les sept capacités opérationnelles étudiées, parmi lesquelles figurent la priorisation du travail et le reporting. Un agent ne doit donc pas être traité comme une simple fonctionnalité de chat : ses actions, ses autorisations et ses effets dans les processus doivent pouvoir être observés et gouvernés.
Faire du tableau de bord IA un outil de conformité européenne
En Europe, le tableau de bord de conformité ne peut pas être réduit à une checklist générique. La plateforme officielle AI Act Service Desk de l’Union européenne propose un Compliance Checker et une Single Information Platform pour aider les organisations à déterminer les obligations applicables et les étapes de conformité. Cette logique de qualification doit être reliée à chaque livraison, plutôt que conservée dans un dossier juridique isolé.
Le Service Desk précise qu’un « deployer » est la personne ou l’entité qui utilise un système d’IA sous son autorité. Il rappelle également que la conformité continue est requise pendant toutes les phases du cycle de vie de l’IA. Pour une organisation qui déploie un outil fourni par un tiers, cette précision est essentielle : le fait de ne pas développer le modèle ne supprime pas le besoin de pilotage.
Ce que le suivi doit rendre visible
L’article 26 de l’AI Act rappelle que les déployeurs de systèmes d’IA à haut risque doivent utiliser les informations fournies par le fournisseur afin de respecter, le cas échéant, leurs obligations relatives à l’analyse d’impact sur la protection des données et à l’oversight humain. Dans un tableau de bord, cela implique de pouvoir lier les informations fournisseur au système effectivement déployé, à son propriétaire et aux contrôles décidés par l’organisation.
Les lignes directrices de la Commission européenne indiquent que les obligations de transparence de l’article 50 de l’AI Act s’appliquent à partir du 2 août 2026. Pour les produits et équipes opérationnelles, la transparence des contenus générés par IA doit ainsi être traitée comme une exigence de livraison : elle peut concerner le marquage, la détection, la modération et les interactions avec les plateformes en ligne.
Identifiez le rôle de l’organisation pour chaque cas d’usage, notamment lorsqu’elle utilise une solution fournie par un tiers.
Conservez les informations reçues du fournisseur lorsqu’elles sont nécessaires aux obligations applicables.
Associez les exigences de transparence à des éléments vérifiables dans le produit et dans les opérations.
Planifiez les revues lors d’un changement de modèle, de fournisseur, de données ou de finalité, et non seulement à la première mise en production.
Un tableau de bord ne remplace ni l’interprétation juridique ni les responsables compétents. En revanche, il réduit le risque de découvrir trop tard qu’une exigence ne possède ni propriétaire, ni échéance, ni preuve associée.
Choisir les bonnes métriques de gouvernance et de livraison IA
Mesurer la gouvernance uniquement par le nombre de politiques publiées donne une impression trompeuse de maturité. Les décideurs ont besoin de métriques qui éclairent les décisions de portefeuille, la capacité de livraison et l’efficacité des contrôles. Gartner a publié en juillet 2026 un cadre de dix métriques fondamentales destiné à quantifier le succès des programmes de gouvernance IA.
Il n’est pas nécessaire de démarrer avec un grand nombre d’indicateurs. Il est préférable de sélectionner ceux qui répondent à une action possible : accélérer une validation, affecter un propriétaire, corriger une dépendance commune, suspendre une mise en production ou revoir un usage.
Un noyau d’indicateurs actionnables
Couverture du portefeuille
: part des cas d’usage IA recensés avec un propriétaire, un statut de cycle de vie et une décision de gouvernance.
État des décisions
: nombre de livraisons autorisées, conditionnelles, en attente, suspendues ou retirées, avec les motifs associés.
Complétude des contrôles
: contrôles requis terminés, en retard ou non applicables, sans confondre complétude administrative et qualité réelle.
Délai de résolution
: temps nécessaire pour faire progresser un risque ou une exception jusqu’à une décision documentée.
Exposition aux dépendances
: systèmes affectés par un même fournisseur, modèle, logiciel ou jeu de données tiers.
Signaux de production
: incidents, changements, retours et alertes qui exigent une réévaluation de l’usage.
McKinsey décrit l’intérêt d’un monitoring dashboard qui synthétise en temps réel les risques et les retours liés à l’automatisation et à l’IA à l’échelle de l’entreprise. Le temps réel n’est pas une fin en soi. Une alerte n’apporte de valeur que si l’organisation sait qui l’analyse, selon quel seuil et quelle décision peut en résulter.
Évitez aussi les métriques qui poussent à fermer des tickets sans améliorer le système. Une équipe peut atteindre un taux élevé de contrôles déclarés terminés tout en laissant subsister des zones floues sur les responsabilités, le comportement en production ou l’usage réel. La métrique doit rester reliée à une capacité de gouvernance observable.
Organiser les responsabilités sans créer un comité qui ralentit tout
Un tableau de bord partagé ne signifie pas que toutes les équipes prennent les mêmes décisions. Il rend au contraire la répartition des responsabilités plus nette. Le responsable produit porte la clarté du besoin et de l’expérience utilisateur ; l’équipe technique porte l’intégration et l’exploitabilité ; la sécurité, le risque et la conformité apportent leurs critères ; les dirigeants arbitrent le niveau de risque et les priorités de portefeuille.
Cette clarification est d’autant plus importante que McKinsey indique que moins de 25 % des entreprises disposent de politiques IA structurées approuvées par leur conseil d’administration. Sans cadre de décision reconnu, les équipes peuvent compenser par des validations tardives, des exceptions implicites ou des blocages difficiles à expliquer.
Instaurer des rituels proportionnés
Pour les cas d’usage courants et peu exposés, la gouvernance doit être intégrée à des revues légères et répétables. Pour les situations plus sensibles, le tableau de bord doit déclencher une revue approfondie avec les fonctions compétentes. L’objectif est la proportionnalité, non l’uniformité bureaucratique.
Une revue de portefeuille peut notamment traiter quatre questions : quelles livraisons peuvent avancer immédiatement ; lesquelles nécessitent une décision ou une correction ; quels risques se répètent entre plusieurs produits ; et quelles capacités communes faut-il financer. Ces questions obligent à parler de valeur, de risque et de capacité d’exécution dans le même espace.
La gouvernance devient utile lorsqu’elle accélère les décisions bien préparées et rend les exceptions visibles, plutôt que lorsqu’elle ajoute un circuit opaque à la fin du projet.
La gouvernance peut également devenir une caractéristique du produit. McKinsey suggère de transformer la conformité, l’auditabilité et la gouvernance en fonctionnalités de produit, plutôt qu’en seules contraintes de contrôle. Pour les équipes web et IT, cela peut orienter les choix de conception : journalisation prévue dès le départ, information utilisateur adaptée, mécanismes d’administration et possibilités de revue humaine.
Les limites du dashboard et les pièges à éviter
Un tableau de bord IA ne crée pas automatiquement une gouvernance fiable. Les données peuvent être incomplètes, les statuts déclaratifs et les contrôles déconnectés des systèmes. L’outil doit donc être conçu comme la représentation d’un processus réel, alimenté par des sources identifiées et revu par des personnes responsables.
L’AI-Ready Governance Survey 2026 de OneTrust souligne que l’exécution fragmentée crée du risque. Centraliser la vue est une amélioration utile, mais une vue unifiée n’a de valeur que si les équipes modifient réellement leurs workflows, leurs critères de passage et leurs pratiques de preuve.
Quatre erreurs fréquentes
Construire un écran avant de définir les décisions.
Commencez par les arbitrages que le pilotage doit permettre, puis choisissez les données nécessaires.
Traiter tous les usages de la même manière.
La proportionnalité des contrôles est nécessaire pour éviter la surcharge et concentrer l’attention là où elle compte.
Isoler la conformité dans une équipe.
Les obligations doivent être reliées aux backlog, aux releases, aux fournisseurs et aux opérations, pas seulement à un référentiel documentaire.
Confondre visibilité et maîtrise.
Voir un risque ne suffit pas ; il faut un propriétaire, un délai, une décision et un mécanisme de suivi.
La croissance des contributions médiées par des agents IA dans l’open source illustre une autre limite : la livraison doit rester traçable et gouvernable même lorsque la production de code, de contenus ou de changements est accélérée par des agents. Une étude arXiv de juillet 2026 souligne les besoins renforcés de traçabilité, d’« agent-readability » et de « governability ». Le défi n’est donc pas uniquement de mesurer la vitesse de production, mais de préserver la capacité de comprendre et de contrôler ce qui est livré.
Enfin, ne cherchez pas à prédire tous les scénarios futurs avant d’agir. Le portefeuille actuel fournit suffisamment de matière pour établir un registre, clarifier les décisions proches, traiter les dépendances les plus importantes et installer un cycle d’amélioration continue.
Repenser l’IA comme un tableau de bord de pilotage revient à connecter trois sujets trop souvent séparés : la valeur des cas d’usage, la priorité des livraisons et les conditions de conformité. Un dispositif utile centralise les responsabilités et les preuves, mais surtout il inscrit les contrôles dans les moments où l’équipe décide réellement de construire, déployer, modifier ou retirer un système.
Commencez par votre portefeuille IA existant : recensez les usages actifs, attribuez un propriétaire, identifiez les décisions de livraison imminentes et reliez-les aux contrôles applicables. Vous disposerez alors d’une base concrète pour faire de la gouvernance un levier de livraison fiable, plutôt qu’un frein découvert trop tard.